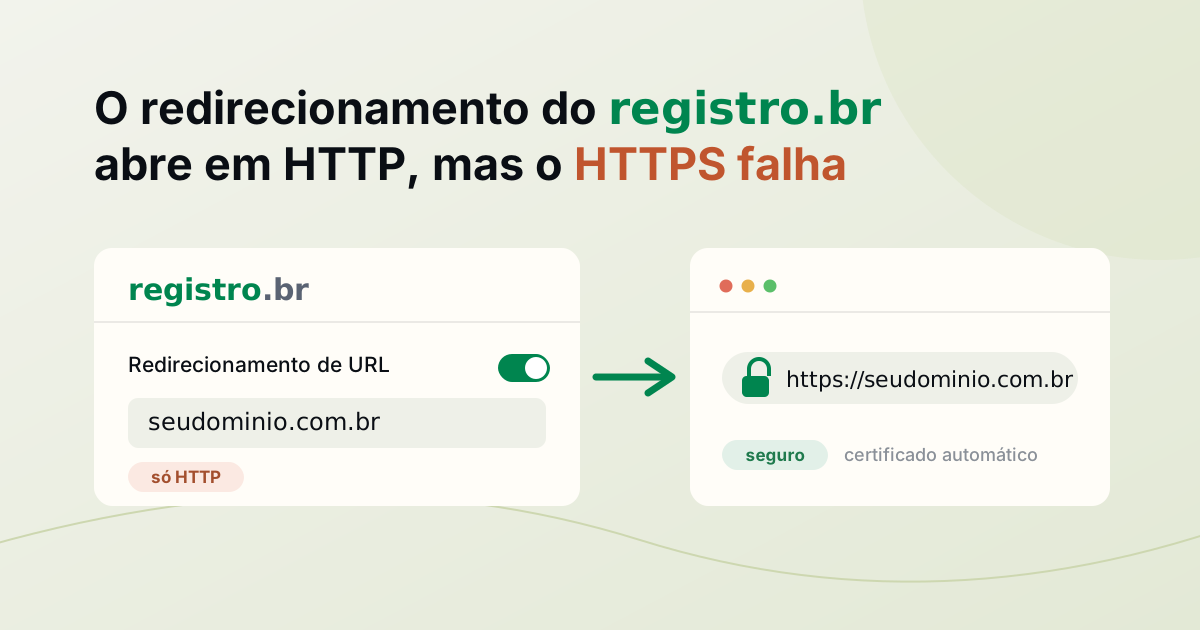
¿El reenvío de dominio no abre con HTTPS? Por qué pasa y cómo solucionarlo
Algunos reenvíos de dominio de registrador redirigen en HTTP pero fallan en HTTPS. Por qué pasa y cómo redirigir con un certificado automático.
El sitio abre, pero el candado se rompe
Registraste un dominio, activaste el reenvío de dominio (o reenvío de URL) en el panel del registrador y enviaste las visitas a tu sitio. Escribes la dirección y funciona. Hasta que alguien la abre con https:// delante, o el propio navegador lo intenta, y aparece "Tu conexión no es privada", un aviso de certificado o el mensaje de no seguro.
La redirección en sí está bien: el visitante llega al destino cuando la conexión se abre en HTTP normal. El problema es solo el HTTPS, y hoy es la parte que más importa, porque es lo que los navegadores exigen por defecto. La buena noticia es que la causa es conocida y la solución es directa.
Por qué el reenvío del registrador no tiene HTTPS
Para abrir una dirección en HTTPS con el candado cerrado, el servidor que responde debe presentar un certificado válido para ese dominio. Ese certificado es lo que le prueba al navegador que está hablando de verdad con tudominio.com, y no con un impostor, antes de que cargue cualquier página.
Muchos reenvíos gratuitos de registrador se hicieron para el mundo antiguo, en HTTP. Responden al visitante con una redirección, pero no emiten ni instalan un certificado para tu dominio de origen. El resultado: la visita en http:// se redirige sin problema, y la visita en https:// falla antes de llegar, porque no hay certificado para cerrar la conexión segura. Es el caso de Registro.br.
Para quien es técnico: el apretón de manos TLS ocurre antes de la redirección HTTP. El cliente envía el nombre del dominio en el SNI y espera un certificado que lo cubra; si el servicio de reenvío no tiene un certificado para ese nombre, el navegador corta la conexión y muestra el error. El 301 o 302 ni siquiera se llega a enviar.
Algunos registradores ya empezaron a aplicar HTTPS al reenvío. Aun así, el recurso tiene una condición: solo funciona cuando los servidores de nombres (NS) del dominio apuntan al propio registrador. Si tu DNS está en otro lugar (Cloudflare, tu alojamiento), el reenvío — con o sin HTTPS — ni entra en acción.
En Registro.br, el reenvío de URL no entrega HTTPS. Esta guía es para ese caso, y también para cuando tu DNS no está en el registrador o cuando necesitas más que una redirección simple.
Por qué empeoró ahora
Antes, un dominio que solo redirigía podía vivir en HTTP sin que nadie se quejara. Eso cambió. A partir de Chrome 154 (octubre de 2026), el navegador pide permiso antes de abrir una dirección sin HTTPS, incluidos los dominios que solo redirigen. Para el visitante, tu dominio pasa a parecer roto o inseguro en el primer intento.
Detallamos ese cambio en Chrome ahora avisa antes de abrir sitios sin HTTPS. El punto aquí es simple: una redirección sin HTTPS, que antes pasaba desapercibida, hoy se convierte en un aviso en la cara de quien escribe tu dirección.
Lo que el reenvío de Registro.br no resuelve
El HTTPS es el problema más visible, pero no el único. El reenvío de URL de Registro.br se pensó para el caso más simple — todo el dominio apuntando a una dirección — y más allá de eso se topa con límites rápido:
| Límite del reenvío de Registro.br | Con un servicio de redirección |
|---|---|
| Atiende solo el dominio (apex). No puedes redirigir solo un subdominio, como social.ejemplo.com, manteniendo el resto de los registros de la zona. | Rediriges un subdominio específico con un solo registro, y el resto de la zona sigue en tu DNS. |
| Usa solo 302 (temporal). En una migración de dominio, Google mantiene la dirección antigua indexada y no pasa el posicionamiento. | Eliges 301 (definitivo) o 302, según el caso. |
| No funciona con el DNS avanzado. O editas la zona, o usas el reenvío — no ambos. | Funciona en cualquier DNS (avanzado o Cloudflare): es solo un registro. |
| No entrega HTTPS en el dominio de origen, así que el acceso seguro falla. | El certificado de tu dominio se emite y se renueva automáticamente. |
El punto del 302 merece énfasis: si estás cambiando de dominio, una redirección temporal perjudica el SEO. Mira la diferencia en 301 o 302 y el proceso completo en cómo cambiar de dominio sin perder el posicionamiento.
Tus opciones
Hay más de un camino para hacer que tu dominio redirija con HTTPS. Conviene conocerlos todos antes de elegir, porque no todos implican contratar algo:
No hay una única opción correcta. Si ya usas Cloudflare y te manejas con su panel, las reglas de redirección lo resuelven gratis. Si solo quieres la dirección en línea con HTTPS sin administrar DNS avanzado ni un servidor, un servicio de redirección es más directo.
Cómo redirigir con HTTPS
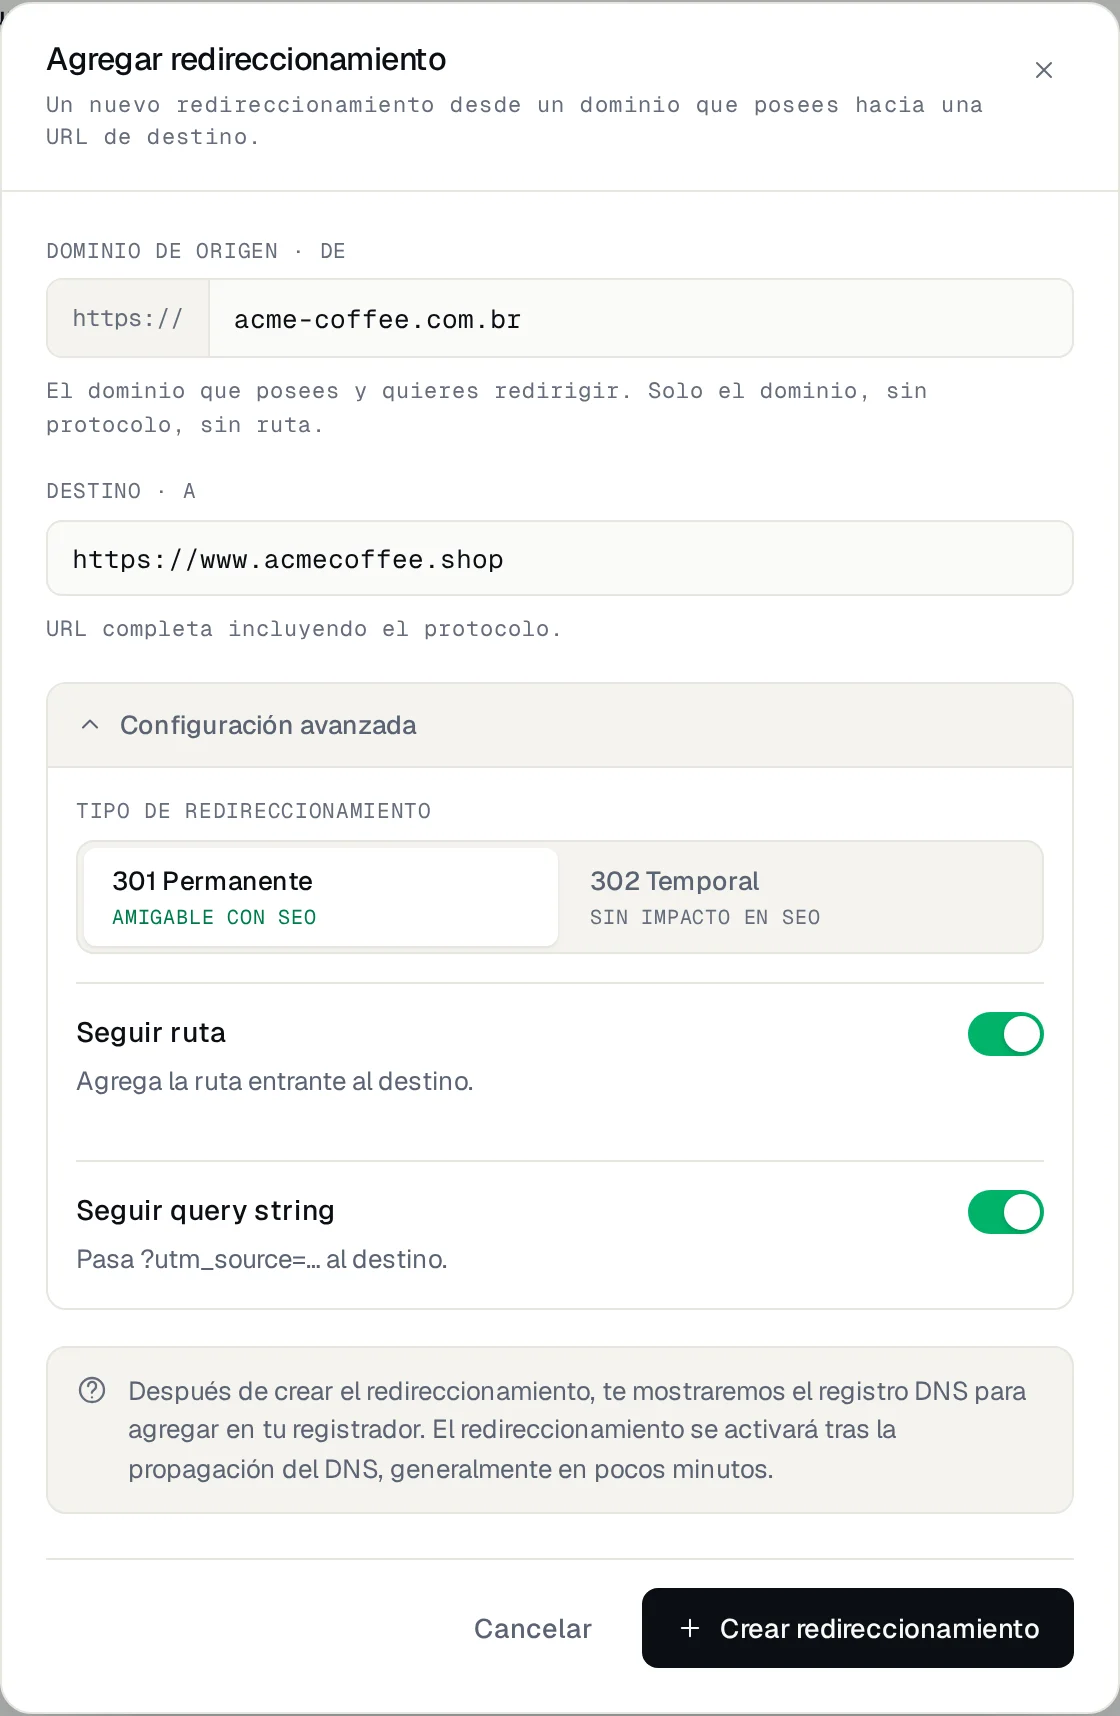
La idea, en cualquier servicio dedicado, es la misma: dejar de usar el reenvío del registrador y, en su lugar, apuntar el DNS del dominio a un servicio que emita el certificado y responda la redirección. En Redirect-301 queda así:
- Abre el panel de Redirect-301 y agrega una redirección.
- Indica el dominio de origen, sin
https://y sin ruta. Elige va a otro sitio y escribe la URL de destino completa, conwww.cuando corresponda. - Para un cambio definitivo, responde Sí en ¿Es un cambio definitivo? (301). Para una campaña temporal, responde No (302).
- En tu proveedor de DNS, elimina el reenvío antiguo del registrador y crea el registro A con el valor que aparece en la página de la redirección.
- Espera la propagación del DNS. El certificado HTTPS se emite automáticamente, sin que generes ni instales nada.
- Prueba la dirección con
https://, conhttp://y confirma que el destino sea el correcto.
La parte del DNS es la que merece cuidado, porque es donde el reenvío del registrador se cambia por el nuevo registro. El paso a paso detallado, con lo que preservar (correo, otros registros) y cómo tratar Cloudflare, está en cómo redirigir un dominio sin contratar alojamiento.
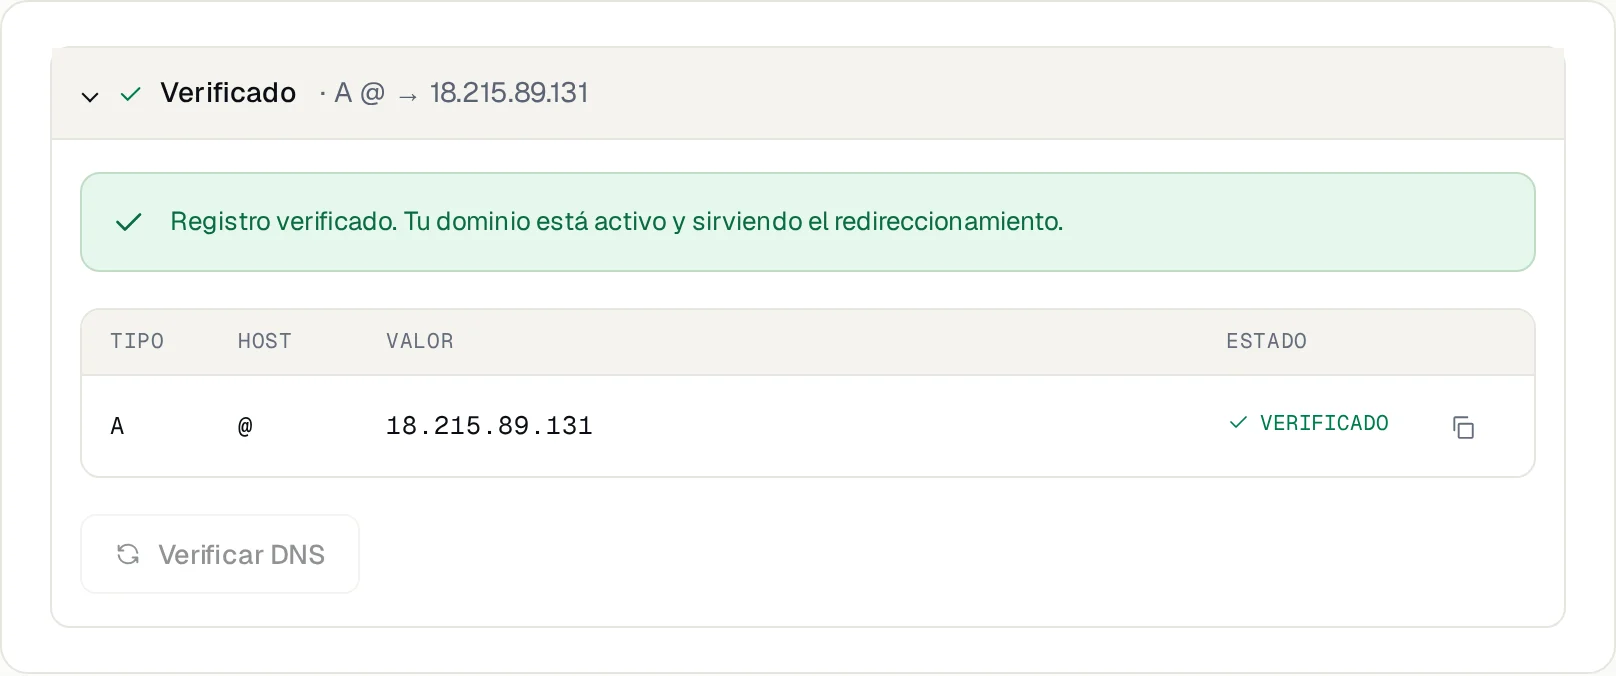
El certificado es de tu dominio y se renueva solo mientras el DNS siga apuntando al servicio. No necesitas vigilar la validez ni renovar nada a mano.
Qué hacer en Registro.br
Por los límites de arriba, para ir más allá del dominio puro, usar un 301 o tener HTTPS cambias el reenvío por el DNS: en el panel de Registro.br, desactiva el reenvío de URL y crea el registro A (o un CNAME, para un subdominio) con el valor que aparece en el panel de Redirect-301. Conserva los registros de correo (MX).
Antes de tocar el DNS, revisa qué atiende cada registro. No cambies los servidores de nombres ni borres la zona sin un plan. Conserva MX, TXT y los registros que usa tu correo.
Preguntas frecuentes
¿Por qué el reenvío de dominio abre en HTTP pero falla en HTTPS?
Porque el reenvío simple del registrador no emite un certificado para tu dominio de origen. El HTTPS exige ese certificado antes de cargar cualquier página; sin él, el navegador corta la conexión y muestra el aviso. La visita en HTTP, que no exige certificado, se redirige sin problema.
¿El reenvío de Registro.br tiene HTTPS?
No. El reenvío de URL de Registro.br atiende solo el dominio puro, usa únicamente 302 y no instala un certificado para tu dominio, por lo que el acceso por HTTPS falla. Para el candado, cambia el reenvío por un registro A que apunte a un servicio que emita el certificado.
¿Necesito contratar alojamiento para resolverlo?
No. Necesitas un dominio propio y acceso a su DNS. Un servicio de redirección atiende el dominio, emite el certificado y redirige, sin que mantengas un servidor.
¿Puedo resolverlo gratis con Cloudflare?
Sí. Cloudflare emite un certificado y tiene reglas de redirección en su plan gratuito. Hay que mover los servidores de nombres del dominio a Cloudflare y configurar las reglas. Es una alternativa válida si te sientes cómodo administrando el DNS allí.
¿Esto afecta el SEO?
Una redirección 301 con HTTPS es el escenario ideal para Google. Lo que perjudica es que la dirección no tenga HTTPS: los navegadores avisan y los visitantes se van. Mira la diferencia entre 301 y 302 en 301 o 302.
¿Por qué recién ahora es un problema?
Porque los navegadores pasaron a exigir HTTPS por defecto. A partir de Chrome 154, avisa antes de abrir direcciones sin HTTPS, incluidas las que solo redirigen. Un reenvío sin candado, que antes pasaba, hoy genera un aviso.
Pon tu dominio en línea con HTTPS
Si el reenvío de tu registrador está dando un error de HTTPS, la salida es cambiarlo por una redirección que emita el certificado de tu dominio. Configúralo en el panel de Redirect-301 y sigue las pantallas de la guía de configuración.
Sigue leyendo
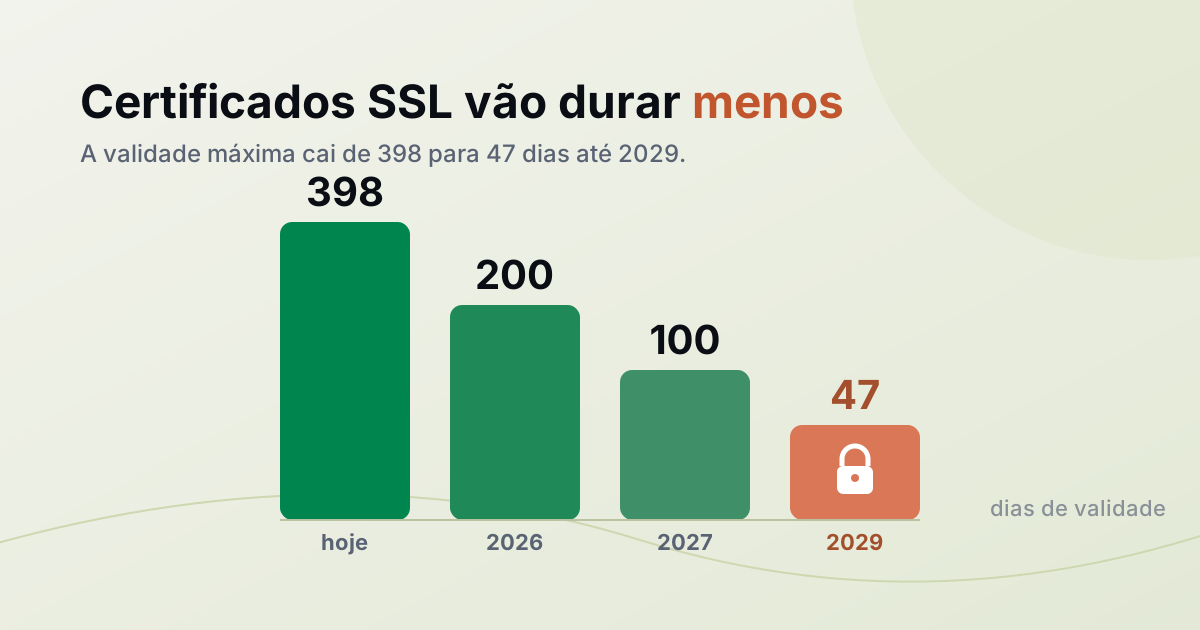
Los certificados SSL van a durar menos, hasta 47 días. ¿Qué cambia para tu sitio?
La validez máxima del certificado SSL baja a 47 días para 2029. Por qué, qué cambia en tu sitio y por qué renovar a mano se acabó.
Chrome ahora avisa antes de abrir sitios sin HTTPS: ¿está listo tu dominio?
Desde Chrome 154 (octubre de 2026), Chrome pide permiso antes de abrir sitios sin HTTPS, incluso dominios que solo redirigen. Así puedes revisar el tuyo.
HTTPS y dominio sin www: por qué el dominio raíz necesita una redirección
La gente escribe solo misitio.com, sin "https://" ni "www". Por qué esa dirección necesita HTTPS y una redirección, y cómo revisar la tuya.
¿Necesitas ayuda?
No dudes en contactarnos con cualquier pregunta. ¡Estamos aquí para ayudarte! Escanea el código QR o haz clic en el botón de abajo para unirte a nuestro grupo de WhatsApp.
Abrir WhatsApp →