Los certificados SSL van a durar menos, hasta 47 días. ¿Qué cambia para tu sitio?
La validez máxima del certificado SSL baja a 47 días para 2029. Por qué, qué cambia en tu sitio y por qué renovar a mano se acabó.
Tu certificado va a caducar muchas más veces
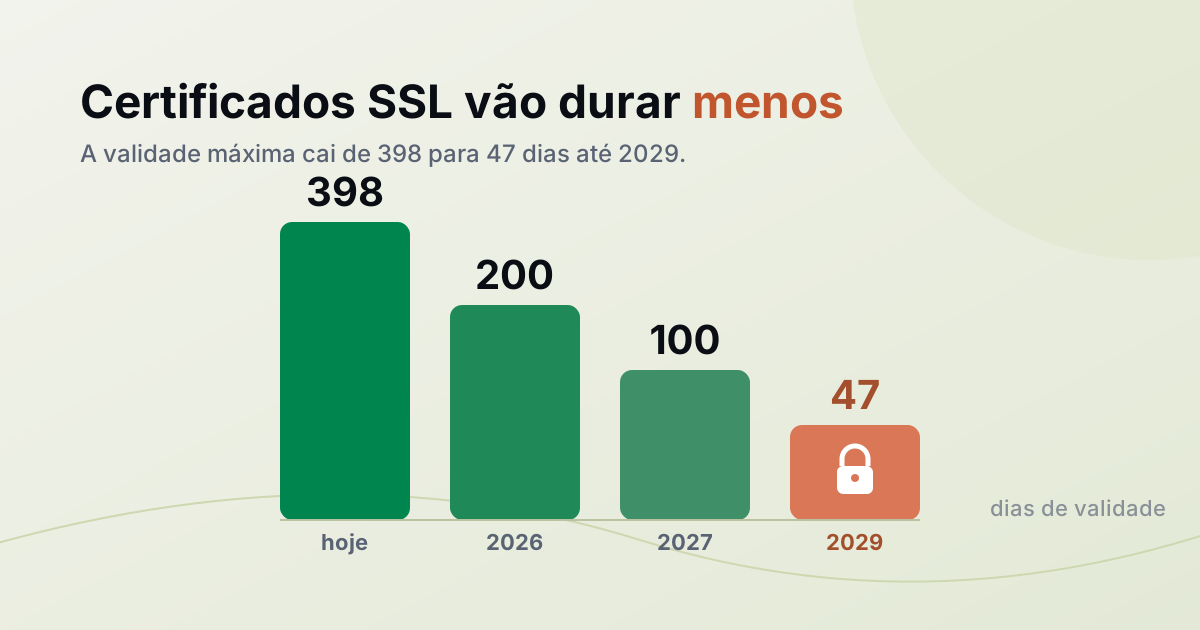
Todo sitio en HTTPS tiene un certificado SSL/TLS. Es lo que cierra el candado y prueba que el visitante está hablando de verdad con tu dominio. Ese certificado tiene fecha de caducidad y, hoy, puede durar hasta unos 398 días (trece meses). Eso está cambiando: en los próximos años la validez máxima bajará por etapas hasta llegar a 47 días.
La noticia asusta a quien renueva certificados a mano, pero tiene otra cara: si la emisión y la renovación de tu certificado ya son automáticas, no notarás ninguna diferencia, porque el sistema cambia el certificado solo, cuantas veces haga falta. El problema es solo para quien todavía depende de un proceso manual. Veamos qué cambia, por qué y qué hacer.
De 398 a 47 días, por etapas
En abril de 2025, el CA/Browser Forum (el foro donde navegadores y autoridades de certificación fijan las reglas de los certificados) aprobó una reducción gradual de la validez máxima de los certificados SSL/TLS de confianza pública. Este es el calendario:
| A partir de | Validez máxima del certificado |
|---|---|
| Hoy | 398 días (unos 13 meses) |
| Marzo de 2026 | 200 días |
| Marzo de 2027 | 100 días |
| Marzo de 2029 | 47 días |
Junto con la validez, también baja el plazo de reutilización de la validación de dominio (la comprobación de que el dominio es tuyo): en la etapa final, esa validación debe rehacerse cada 10 días. En la práctica, cada renovación es casi una emisión nueva, lo que refuerza que el proceso tiene que ser automático.
Estas reglas valen para los certificados de confianza pública, los de cualquier sitio abierto en internet. Los certificados internos de una empresa, usados solo en su red, siguen otras reglas.
¿Por qué acortar la validez?
Parece contradictorio hacer que el certificado dure menos, pero la lógica es de seguridad. Un certificado es una identidad con fecha de caducidad. Cuanto más largo ese plazo, mayor la ventana de riesgo si algo sale mal: si la clave privada de tu sitio se filtra, o si se emite indebidamente un certificado para tu dominio, ese certificado comprometido sigue válido todo el período. Con validez corta, el daño se resuelve solo en días, porque el certificado simplemente caduca.
El mecanismo que debía resolver esto, la revocación (es decir, "cancelar" un certificado comprometido antes de su plazo), nunca funcionó bien en la práctica. Los navegadores muchas veces no comprueban la revocación, o la ignoran cuando la comprobación falla. Acortar la validez es la salida más fiable: en vez de depender de una cancelación que puede no respetarse, el certificado es de vida corta por naturaleza.
Para quien es técnico: por eso el ecosistema está abandonando el OCSP. Let's Encrypt dejó de incluir la dirección de OCSP en los certificados en mayo de 2025 y migró a CRL, y ya ofrece certificados short-lived de 6 días (disponibles para todos desde enero de 2026). Los certificados de 7 días o menos quedan exentos de llevar información de revocación: la validez corta es la propia revocación.
Qué significa para tu sitio
La consecuencia más directa es la frecuencia: con 47 días renuevas el certificado unas ocho veces más que hoy; con los certificados de 6 días de Let's Encrypt, el cambio es casi continuo. Hacerlo en el calendario, a mano, deja de ser viable: es solo cuestión de tiempo hasta que alguien olvide una fecha.
Y olvidarla sale caro. Un certificado caducado no "degrada" el sitio: el navegador bloquea la página con un aviso de "Tu conexión no es privada", antes de que cargue el contenido. Para el visitante, el sitio simplemente dejó de funcionar, con el mismo tipo de pantalla de error que asusta y hace que la gente se vaya. Cuanto más corto el certificado, más oportunidades de que esto pase si la renovación no es automática.
La buena noticia se repite: esto es un problema de proceso, no de dinero. La automatización que resuelve el ciclo de 47 días es la misma que resuelve el de 6 días. Quien ya renueva automáticamente no tiene que hacer nada.
Cómo prepararte
¿Y los dominios que solo redirigen?
Un dominio que solo redirige también necesita certificado: es lo que hace que la redirección ocurra en HTTPS, con el candado. Si ese dominio está en Redirect-301, su certificado se emite y renueva automáticamente, vía ACME. Los certificados más cortos no cambian nada para ti: ninguna fecha que vigilar, ninguna renovación que hacer. Es el mismo principio que explicamos en reenvío de dominio sin HTTPS: el servicio se encarga del certificado por ti.
Con honestidad: esto no es exclusivo de Redirect-301. Cualquier solución con renovación automática (tu alojamiento, Cloudflare, certbot en tu propio servidor) resuelve el acortamiento de la misma forma. Lo importante es no depender de un proceso manual.
Preguntas frecuentes
¿Cuánto vale un certificado SSL hoy?
La validez máxima de un certificado de confianza pública es de unos 398 días (trece meses). Ese tope baja a 200 días en marzo de 2026, 100 días en 2027 y 47 días en 2029.
¿Por qué los certificados van a durar solo 47 días?
Por seguridad. Cuanto más corto el certificado, menor la ventana de riesgo si se filtra una clave o se emite indebidamente un certificado. Como la revocación (cancelar un certificado comprometido) no se aplica de forma fiable en los navegadores, acortar la validez es la alternativa más segura.
¿Voy a tener que renovar mi certificado todo el tiempo?
Solo si renuevas a mano. Con renovación automática (ACME, usada por Let's Encrypt y la mayoría de los alojamientos), el cambio ocurre solo, por corto que sea el plazo. No tienes que hacer nada.
¿Qué pasa si el certificado caduca?
El navegador bloquea el sitio con un aviso de "Tu conexión no es privada", antes de que cargue la página. Para el visitante, el sitio está caído. Es justo lo que evita la renovación automática.
¿Esto se va a poner más caro?
No tiene por qué. Los certificados automáticos vía ACME, como los de Let's Encrypt, son gratuitos. El costo real del acortamiento es operativo, tener un proceso automático en vez de manual, no de licencia.
¿Y el dominio que solo uso para redirigir?
También necesita certificado para redirigir en HTTPS. En un servicio de redirección como Redirect-301, el certificado se emite y renueva automáticamente, así que el acortamiento no te exige nada.
El certificado es problema del sistema, no tuyo
Los certificados más cortos son buenos para la seguridad de todos, e invisibles para quien automatizó la renovación. Si tienes un dominio que redirige, deja el certificado a cargo del servicio: configúralo en el panel de Redirect-301 y mira el paso a paso en la guía de configuración.
Sigue leyendo
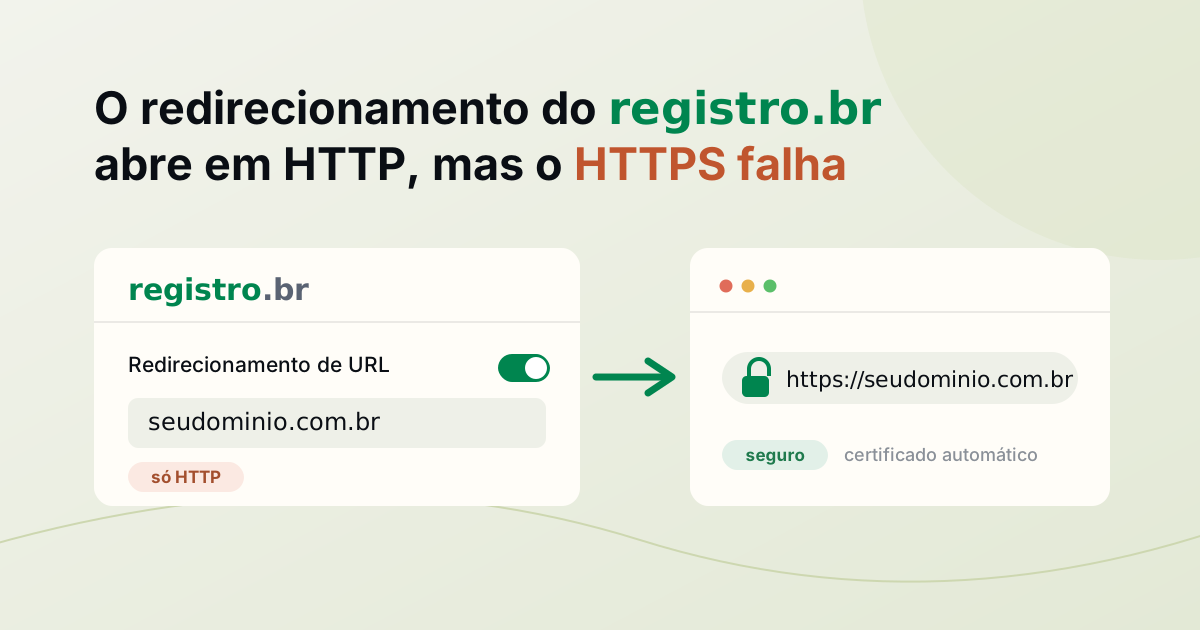
¿El reenvío de dominio no abre con HTTPS? Por qué pasa y cómo solucionarlo
Algunos reenvíos de dominio de registrador redirigen en HTTP pero fallan en HTTPS. Por qué pasa y cómo redirigir con un certificado automático.
Chrome ahora avisa antes de abrir sitios sin HTTPS: ¿está listo tu dominio?
Desde Chrome 154 (octubre de 2026), Chrome pide permiso antes de abrir sitios sin HTTPS, incluso dominios que solo redirigen. Así puedes revisar el tuyo.
HTTPS y dominio sin www: por qué el dominio raíz necesita una redirección
La gente escribe solo misitio.com, sin "https://" ni "www". Por qué esa dirección necesita HTTPS y una redirección, y cómo revisar la tuya.
¿Necesitas ayuda?
No dudes en contactarnos con cualquier pregunta. ¡Estamos aquí para ayudarte! Escanea el código QR o haz clic en el botón de abajo para unirte a nuestro grupo de WhatsApp.
Abrir WhatsApp →