Certificados SSL vão durar menos, até 47 dias. O que muda para o seu site?
A validade máxima do certificado SSL vai cair para 47 dias até 2029. Veja por que, o que muda no seu site e por que renovar na mão acabou.
O seu certificado vai expirar muito mais vezes
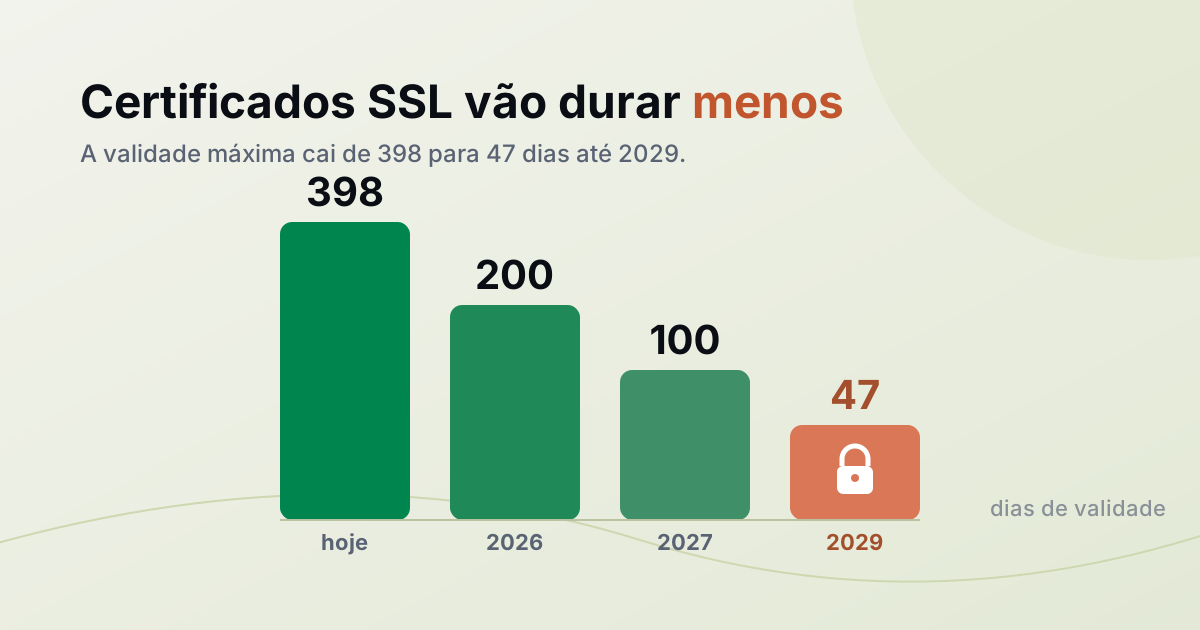
Todo site em HTTPS tem um certificado SSL/TLS. É ele que fecha o cadeado e prova que o visitante está mesmo falando com o seu domínio. Esse certificado tem prazo de validade e, hoje, pode durar até cerca de 398 dias (treze meses). Isso está mudando: nos próximos anos a validade máxima vai cair em etapas até chegar a 47 dias.
A notícia assusta quem renova certificado na mão, mas tem um outro lado: se a emissão e a renovação do seu certificado já são automáticas, você não vai sentir diferença nenhuma, porque o sistema troca o certificado sozinho, quantas vezes for preciso. O problema é só para quem ainda depende de um processo manual. Vamos ao que está mudando, por que, e o que fazer.
De 398 para 47 dias, em etapas
Em abril de 2025, o CA/Browser Forum (o fórum que reúne navegadores e autoridades certificadoras e define as regras dos certificados) aprovou uma redução gradual da validade máxima dos certificados SSL/TLS de confiança pública. O calendário é este:
| A partir de | Validade máxima do certificado |
|---|---|
| Hoje | 398 dias (cerca de 13 meses) |
| Março de 2026 | 200 dias |
| Março de 2027 | 100 dias |
| Março de 2029 | 47 dias |
Junto com a validade, cai também o prazo de reaproveitamento da validação de domínio (a checagem de que o domínio é mesmo seu): na fase final, essa validação precisa ser refeita a cada 10 dias. Na prática, isso significa que cada renovação é quase uma emissão nova, o que reforça que o processo tem de ser automático.
Essas regras valem para os certificados de confiança pública, que são os de qualquer site aberto na internet. Certificados internos de uma empresa, usados só na rede dela, seguem outras regras.
Por que encurtar a validade?
Parece contraintuitivo deixar o certificado durar menos, mas a lógica é de segurança. Um certificado é uma identidade com prazo. Quanto mais longo esse prazo, maior a janela de risco se algo der errado: se a chave privada do seu site vazar, ou se um certificado for emitido indevidamente para o seu domínio, esse certificado comprometido continua válido por todo o período. Com validade curta, o estrago se resolve sozinho em dias, porque o certificado simplesmente expira.
O mecanismo que deveria resolver isso, a revogação (ou seja, "cancelar" um certificado comprometido antes do prazo), nunca funcionou bem na prática. Os navegadores muitas vezes não checam a revogação, ou a ignoram quando a checagem falha. Encurtar a validade é a saída mais confiável: em vez de depender de um cancelamento que pode não ser respeitado, o certificado tem vida curta por natureza.
Para quem é técnico: é por isso que o ecossistema está abandonando o OCSP. A Let's Encrypt parou de incluir o endereço de OCSP nos certificados em maio de 2025 e migrou para CRL, e já oferece certificados short-lived de 6 dias (disponíveis para todos desde janeiro de 2026). Certificados de 7 dias ou menos ficam dispensados de carregar informação de revogação: a validade curta é a própria revogação.
O que isso significa para o seu site
A consequência mais direta é a frequência: com 47 dias, você renova o certificado cerca de oito vezes mais do que hoje; com os certificados de 6 dias da Let's Encrypt, a troca é quase contínua. Fazer isso no calendário, na mão, deixa de ser viável: é só uma questão de tempo até alguém esquecer uma data.
E esquecer tem um custo alto. Um certificado expirado não "degrada" o site: o navegador bloqueia a página com um aviso de "A sua conexão não é particular", antes de qualquer conteúdo carregar. Para o visitante, o site simplesmente parou de funcionar, com o mesmo tipo de tela de erro que assusta e faz as pessoas desistirem. Quanto mais curto o certificado, mais oportunidades de isso acontecer se a renovação não for automática.
A boa notícia se repete: isso é um problema de processo, não de dinheiro. A automação que resolve o ciclo de 47 dias é a mesma que resolve o de 6 dias. Quem já renova automaticamente não precisa fazer nada.
Como se preparar
E os domínios que só redirecionam?
Um domínio que apenas redireciona também precisa de certificado: é o que faz o redirecionamento acontecer em HTTPS, com o cadeado. Se esse domínio está na Redirect-301, o certificado dele é emitido e renovado automaticamente, via ACME. Certificados mais curtos não mudam nada para você: não há data para acompanhar nem renovação para fazer. É o mesmo princípio que explicamos em encaminhamento de domínio no Registro.br sem HTTPS: o serviço cuida do certificado para você.
Vale a honestidade: isso não é exclusividade da Redirect-301. Qualquer solução com renovação automática (a sua hospedagem, a Cloudflare, o certbot no seu servidor) resolve o encurtamento da mesma forma. O importante é não depender de um processo manual.
Perguntas frequentes
Por quanto tempo vale um certificado SSL hoje?
A validade máxima de um certificado de confiança pública é de cerca de 398 dias (treze meses). Esse teto vai cair para 200 dias em março de 2026, 100 dias em 2027 e 47 dias em 2029.
Por que os certificados vão durar só 47 dias?
Por segurança. Quanto mais curto o certificado, menor a janela de risco se uma chave vazar ou um certificado for emitido indevidamente. Como a revogação (cancelar um certificado comprometido) não funciona de forma confiável nos navegadores, encurtar a validade é a alternativa mais segura.
Vou ter que renovar meu certificado toda hora?
Só se você renovar na mão. Com renovação automática (ACME, usada pela Let's Encrypt e pela maioria das hospedagens), a troca acontece sozinha, por mais curto que seja o prazo. Você não precisa fazer nada.
O que acontece se o certificado expirar?
O navegador bloqueia o site com um aviso de "A sua conexão não é particular", antes de a página carregar. Para o visitante, o site fica fora do ar. É exatamente o que a renovação automática evita.
Isso vai ficar mais caro?
Não precisa. Certificados automáticos via ACME, como os da Let's Encrypt, são gratuitos. O custo real do encurtamento é operacional, ter um processo automático em vez de manual, e não de licença.
E o domínio que eu só uso para redirecionar?
Ele também precisa de certificado para redirecionar em HTTPS. Em um serviço de redirecionamento como a Redirect-301, o certificado é emitido e renovado automaticamente, então o encurtamento não exige nada de você.
O certificado é problema do sistema, não seu
Certificados mais curtos são bons para a segurança de todo mundo, e invisíveis para quem automatizou a renovação. Se você tem um domínio que redireciona, deixe o certificado por conta do serviço: configure no painel da Redirect-301 e veja o passo a passo no guia de configuração.
Leia também
Encaminhamento de domínio no Registro.br não abre com HTTPS? Por que acontece e como resolver
O redirecionamento do Registro.br abre em HTTP, mas falha no HTTPS. Veja por que acontece e como redirecionar com certificado automático.
O Chrome agora avisa antes de abrir sites sem HTTPS: o seu domínio está pronto?
A partir do Chrome 154 (outubro de 2026), o Chrome pede permissão antes de abrir sites sem HTTPS, até domínios que só redirecionam. Veja como verificar.
HTTPS e domínio sem www: por que o domínio raiz precisa de redirecionamento
As pessoas digitam só meusite.com.br, sem "https://" nem "www". Veja por que esse endereço precisa de HTTPS e redirecionamento, e como verificar o seu.
Precisa de ajuda?
Fique à vontade para entrar em contato com qualquer dúvida. Estamos aqui para ajudar! Escaneie o QR code ou clique no botão abaixo para entrar no nosso grupo do WhatsApp.
Abrir WhatsApp →